সর্বশেষ


ছবি: সংগৃহীত
ফ্রান্সের শত শত সুপারশপের ফ্রিজ ও ফ্রিজারের নিয়ন্ত্রণ নিয়ে তাপমাত্রা বাড়িয়ে দিয়েছে হ্যাকাররা। এতে বিপুল পরিমাণ মাংস, মাছ, দুগ্ধজাত পণ্য ও হিমায়িত খাবার নষ্ট হয়ে গেছে। কয়েকটি দোকানে অগ্নিকাণ্ডের ঘটনাও ঘটেছে। প্রাথমিক হিসাবে, এ সাইবার হামলায় ক্ষয়ক্ষতির পরিমাণ কয়েক মিলিয়ন ইউরো ছাড়িয়ে যেতে পারে।
সোমবার (১২ অক্টোবর) রাত থেকে মঙ্গলবার পর্যন্ত প্রকাশিত বিভিন্ন প্রতিবেদনে বলা হয়েছে, দেশটির একাধিক বড় সুপারমার্কেট চেইনের শীতলীকরণ ব্যবস্থা এ হামলার লক্ষ্যবস্তু হয়। ফ্রান্সের কর্তৃপক্ষ ঘটনাটিকে বড় ধরনের সাইবার হামলা হিসেবে বিবেচনা করে তদন্ত শুরু করেছে।
বার্তা সংস্থা রয়টার্সের প্রতিবেদন অনুযায়ী, হ্যাকাররা ইন্টারনেট-সংযুক্ত রেফ্রিজারেশন নিয়ন্ত্রণব্যবস্থায় প্রবেশ করে ফ্রিজ ও ফ্রিজারের তাপমাত্রা বাড়িয়ে দেয়। কোনো কোনো স্থানে তাপমাত্রা ৫০ ডিগ্রি সেলসিয়াস পর্যন্ত পৌঁছায়।
স্বাভাবিকভাবে হিমায়িত অবস্থায় রাখার জন্য নির্ধারিত খাবার দীর্ঘ সময় অতিরিক্ত তাপমাত্রায় থাকায় সেগুলো খাওয়ার অনুপযোগী হয়ে পড়ে। খাদ্যনিরাপত্তা বজায় রাখতে ক্ষতিগ্রস্ত দোকানগুলোকে বিপুল পরিমাণ পণ্য ফেলে দিতে হয়েছে।
কিছু দোকানে তাপমাত্রা বৃদ্ধির ফলে যন্ত্রপাতি অতিরিক্ত গরম হয়ে আগুন লাগার ঘটনাও ঘটেছে। এতে খাদ্যপণ্যের ক্ষতির পাশাপাশি দোকানের অবকাঠামো ও সরঞ্জাম নিয়েও উদ্বেগ তৈরি হয়েছে।
ক্ষতিগ্রস্ত একাধিক বড় সুপারমার্কেট
ফ্রান্সের বিভিন্ন সুপারমার্কেট চেইন এ হামলার শিকার হয়েছে। রয়টার্স ও এএফপির প্রতিবেদন অনুযায়ী, ক্ষতিগ্রস্ত প্রতিষ্ঠানগুলোর মধ্যে রয়েছে—
- ইন্টারমার্শে ও নেট্টো: প্রায় ৩০০টি দোকান আক্রান্ত হওয়ার খবর পাওয়া গেছে।
- কুপেরাতিভ ইউ: ১০০টির বেশি বিক্রয়কেন্দ্র ক্ষতিগ্রস্ত হয়েছে।
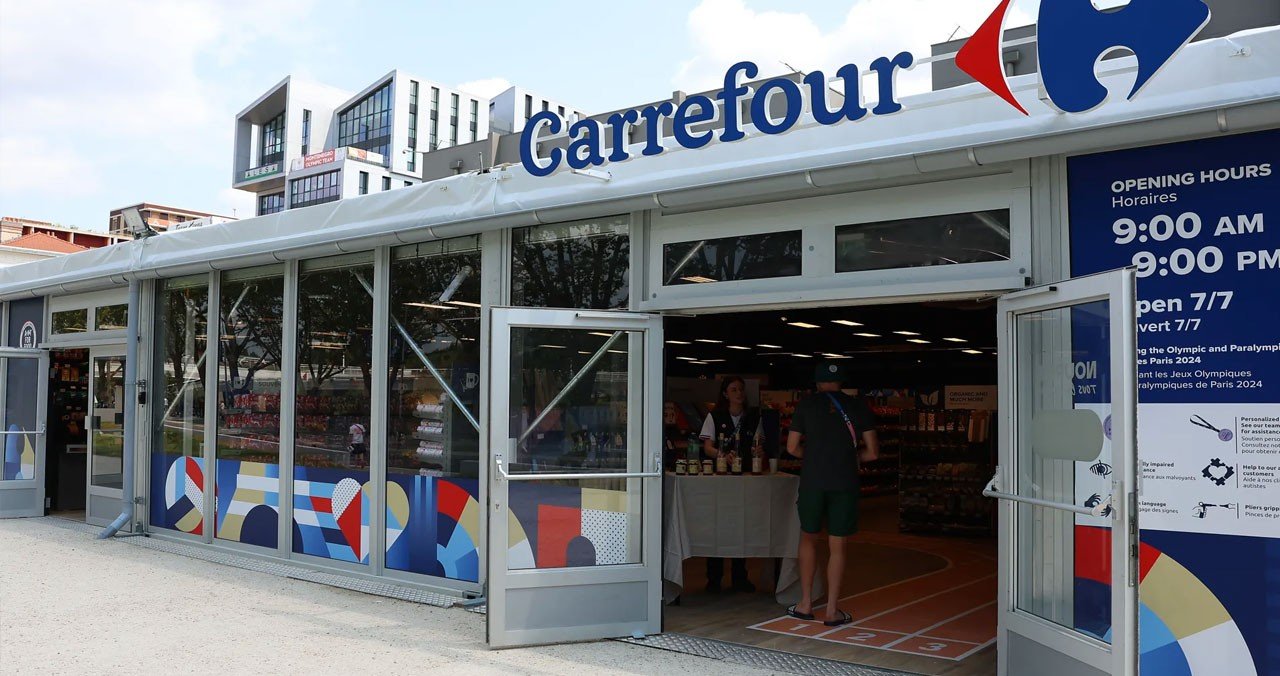
- কারফুর: প্রায় ৮০টি সুপারমার্কেটে হামলার খবর জানিয়েছে প্রতিষ্ঠানটি।
- মোনোপ্রি: প্রতিষ্ঠানটির প্রায় ৫ শতাংশ দোকান আক্রান্ত হয়েছে বলে প্রতিবেদনে উল্লেখ করা হয়েছে।
- ই. লেক্লের্ক: কয়েকটি বিক্রয়কেন্দ্রের শীতলীকরণ ব্যবস্থায় হামলার কথা জানা গেছে।
তবে আক্রান্ত দোকানের সংখ্যা বিভিন্ন প্রতিবেদনে কিছুটা ভিন্ন। তদন্ত এগিয়ে যাওয়ার সঙ্গে সঙ্গে প্রকৃত ক্ষয়ক্ষতির পরিমাণ আরও স্পষ্ট হতে পারে।
হামলায় নষ্ট হওয়া খাদ্যপণ্যের আর্থিক ক্ষতির পরিমাণ এখনো চূড়ান্তভাবে নির্ধারণ করা হয়নি। তবে সংশ্লিষ্ট ব্যবসায়ী ও শিল্প খাতের প্রতিনিধিদের ধারণা, ক্ষতির অঙ্ক কয়েক মিলিয়ন ইউরো থেকে কয়েক দশ মিলিয়ন ইউরো পর্যন্ত পৌঁছাতে পারে।
ফ্রান্সের একটি ইন্টারমার্শে সুপারমার্কেটের মালিক জানান, তাঁর দোকানে নষ্ট হওয়া হিমায়িত খাদ্যপণ্যের ক্রয়মূল্যই প্রায় ২১ হাজার ইউরো। এ ধরনের ক্ষতি একাধিক দোকানে হওয়ায় সামগ্রিক আর্থিক চাপ আরও বাড়ার আশঙ্কা রয়েছে।
এ ছাড়া নষ্ট পণ্য অপসারণ, ফ্রিজ মেরামত, নতুন পণ্য সংগ্রহ এবং দোকানের কার্যক্রম স্বাভাবিক করতে অতিরিক্ত অর্থ ব্যয় করতে হবে। বিমা কোম্পানিগুলো এ ধরনের সাইবার হামলাজনিত ক্ষতিপূরণ দেবে কি না, তা নিয়েও প্রশ্ন দেখা দিয়েছে।
ফ্রান্সের সাইবার নিরাপত্তা কর্তৃপক্ষের তদন্তে ডেনমার্কভিত্তিক প্রতিষ্ঠান ড্যানফসের তৈরি রেফ্রিজারেশন নিয়ন্ত্রণব্যবস্থার সফটওয়্যার নিয়ে বিশেষভাবে পরীক্ষা করা হচ্ছে। কপেল্যান্ড ও ডিক্সেল প্রযুক্তি ব্যবহার করা কিছু যন্ত্রও তদন্তের আওতায় এসেছে।
ড্যানফস জানিয়েছে, আক্রান্ত অনেক যন্ত্র পুরোনো মডেলের। সেগুলোর কয়েকটি আর সফটওয়্যার বা নিরাপত্তা আপডেট পায় না, অথবা পুরোনো ফার্মওয়্যার ব্যবহার করছিল।
সাইবার নিরাপত্তা বিশেষজ্ঞদের ধারণা, ইন্টারনেটে উন্মুক্ত থাকা এবং পর্যাপ্ত নিরাপত্তা সুরক্ষা না থাকা এসব নিয়ন্ত্রণব্যবস্থার দুর্বলতা কাজে লাগিয়ে হামলাটি চালানো হয়ে থাকতে পারে। তবে হামলাকারীরা ঠিক কোন পদ্ধতিতে প্রবেশ করেছিল, তা এখনো আনুষ্ঠানিকভাবে নিশ্চিত হয়নি।
ফ্রান্সের প্রধানমন্ত্রী সেবাস্তিয়াঁ লেকর্নু দেশটির জাতীয় সাইবার নিরাপত্তা সংস্থা আনসিকে (ANSSI) ঘটনাটি তদন্তের নির্দেশ দিয়েছেন। প্যারিসের প্রসিকিউটর কার্যালয়ও সাইবার অপরাধের তদন্ত শুরু করেছে।
কর্তৃপক্ষের লক্ষ্য হলো আক্রান্ত প্রতিষ্ঠানগুলো শনাক্ত করা, ক্ষয়ক্ষতির পরিমাণ নির্ধারণ করা এবং হামলাকারীদের পরিচয় বের করা। একই ধরনের দুর্বলতা ব্যবহার করে অন্য প্রতিষ্ঠানেও হামলা চালানো হয়েছে কি না, তা-ও খতিয়ে দেখা হচ্ছে।
এখন পর্যন্ত কোনো হ্যাকার গোষ্ঠী প্রকাশ্যে এ হামলার দায় স্বীকার করেনি। হামলার পেছনে আর্থিক উদ্দেশ্য, রাজনৈতিক কারণ নাকি অন্য কোনো উদ্দেশ্য ছিল, তা-ও স্পষ্ট নয়।
এ ঘটনা দেখিয়েছে, সাইবার হামলা শুধু ব্যক্তিগত তথ্য চুরি বা ব্যাংকিং ব্যবস্থায় বিঘ্ন ঘটানোর মধ্যেই সীমাবদ্ধ নয়। ইন্টারনেটের সঙ্গে যুক্ত শিল্পযন্ত্র ও দৈনন্দিন পরিষেবার নিয়ন্ত্রণব্যবস্থায় অনুপ্রবেশ করেও বড় ধরনের অর্থনৈতিক ক্ষতি করা সম্ভব।
ফ্রান্সের কর্তৃপক্ষ ইউরোপের অন্যান্য দেশের সাইবার নিরাপত্তা সংস্থার সঙ্গে যোগাযোগ করছে। কারণ, একই ধরনের দুর্বলতা অন্য দেশেও ব্যবহৃত হয়ে থাকতে পারে বলে আশঙ্কা রয়েছে।


আরও পড়ুন: