সর্বশেষ


ছবি: সংগৃহীত
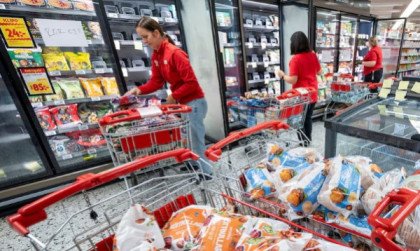
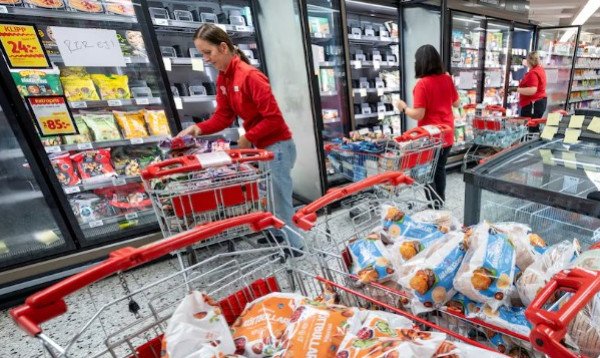
ইউরোপের একাধিক দেশে সুপারমার্কেটের ফ্রিজ ও ফ্রিজারে সাইবার হামলার ঘটনা ঘটেছে। হ্যাকাররা দূর থেকে এসব শীতলীকরণ ব্যবস্থার নিয়ন্ত্রণ নিয়ে তাপমাত্রা বাড়িয়ে দেওয়ায় নষ্ট হয়ে যাচ্ছে বিপুল পরিমাণ খাদ্যপণ্য। সোমবার (২ নভেম্বর) সুইডেন, বেলজিয়াম, লুক্সেমবার্গ, আয়ারল্যান্ড ও এস্তোনিয়ার বিভিন্ন সুপারমার্কেটে এ ধরনের সমস্যার খবর পাওয়া গেছে।
এ ঘটনায় কয়েকটি দেশের সুপারমার্কেট কর্তৃপক্ষ পচনশীল ও হিমায়িত খাবার বিক্রি বন্ধ করেছে। কোথাও কোথাও ফ্রিজ ও ফ্রিজার থেকে সব খাবার সরিয়ে ফেলে দিতে হয়েছে। বিশেষজ্ঞরা বলছেন, ইন্টারনেটের সঙ্গে যুক্ত আধুনিক শীতলীকরণ ব্যবস্থার নিরাপত্তার দুর্বলতা বড় ধরনের ঝুঁকি তৈরি করছে।
সুইডেনের ICA ও Coop সুপারমার্কেট চেইনের কয়েকটি শাখায় ফ্রিজ ও ফ্রিজারের তাপমাত্রা অস্বাভাবিকভাবে বেড়ে যায়। Coop কর্তৃপক্ষ জানিয়েছে, দেশটির প্রায় ৮০০ শাখার মধ্যে ছয়টি শাখায় শীতলীকরণ ব্যবস্থায় সমস্যা দেখা দিয়েছে। অন্যদিকে ICA জানিয়েছে, তাদেরও সীমিতসংখ্যক শাখা আক্রান্ত হয়েছে।
বেলজিয়াম ও লুক্সেমবার্গে Ahold Delhaize পরিচালিত কয়েক ডজন সুপারমার্কেটের শীতলীকরণ ব্যবস্থায় একই ধরনের সমস্যা দেখা যায়। বেলজিয়ামের Colruyt Group পরিচালিত পাঁচটি Spar দোকানের ফ্রিজ ব্যবস্থাও আক্রান্ত হয়েছে বলে জানিয়েছে প্রতিষ্ঠানটি।
আয়ারল্যান্ডের সুপারমার্কেট চেইন SuperValu জানিয়েছে, তাদের ২২৩টি দোকানের মধ্যে ১৩টিতে নির্দিষ্ট মডেলের শীতলীকরণ ব্যবস্থায় সাইবার নিরাপত্তাজনিত সমস্যা হয়েছে। সতর্কতামূলক ব্যবস্থা হিসেবে এসব দোকান থেকে ঠান্ডা ও হিমায়িত খাদ্যপণ্য সরিয়ে নেওয়া হয়েছে।
এস্তোনিয়াতেও একটি সুপারমার্কেটের শীতলীকরণ কম্পিউটার আক্রান্ত হওয়ার খবর পাওয়া গেছে। সেখানে দ্রুত ব্যবস্থা নেওয়ায় বড় ধরনের ক্ষয়ক্ষতি এড়ানো সম্ভব হয়েছে।
সুইডেনের একটি ICA সুপারমার্কেট সামাজিক যোগাযোগমাধ্যমে জানিয়েছে, হ্যাকাররা তাদের ফ্রিজ ও ফ্রিজারের তাপমাত্রা ৫০ ডিগ্রি সেলসিয়াসে সেট করে দিয়েছিল। ফলে সেখানে সংরক্ষিত মাংস, দুধ, দুগ্ধজাত পণ্য ও হিমায়িত খাবার নষ্ট হওয়ার ঝুঁকি তৈরি হয়।
বেলজিয়ামের শীতলীকরণ ব্যবস্থা পরিচালনাকারী প্রতিষ্ঠান Sabcobel-এর প্রধান নির্বাহী কর্মকর্তা স্টিফান মোয়েলানস জানিয়েছেন, হামলাকারীরা ফ্রিজের বাষ্পীভবন যন্ত্রকে (Evaporator) ডিফ্রস্ট বা বরফ গলানোর মোডে নিয়ে যায়। এতে ফ্রিজের স্বাভাবিক শীতলীকরণ কার্যক্রম ব্যাহত হয়।
পরিস্থিতি নিয়ন্ত্রণে আনতে রাত থেকেই প্রযুক্তিবিদদের কাজে নামানো হয়। আক্রান্ত যন্ত্রগুলো নেটওয়ার্ক থেকে বিচ্ছিন্ন করার উদ্যোগ নেওয়া হয়েছে।
ইউরোপে এবারই প্রথম সুপারমার্কেটের ফ্রিজে সাইবার হামলার ঘটনা ঘটেনি। এর আগে গত অক্টোবর মাসে ফ্রান্সের কয়েক শ সুপারমার্কেটের শীতলীকরণ ব্যবস্থায় একই ধরনের হামলা হয়েছিল।
ওই হামলায় Carrefour, Intermarché, E.Leclerc, Monoprix ও Coopérative U-সহ বিভিন্ন সুপারমার্কেট চেইনের দোকান ক্ষতিগ্রস্ত হয়। হামলাকারীরা ফ্রিজ ও ফ্রিজারের তাপমাত্রা পরিবর্তন করে দেওয়ায় বিপুল পরিমাণ মাংস, মাছ, দুগ্ধজাত পণ্য ও হিমায়িত খাবার ফেলে দিতে বাধ্য হন দোকান কর্তৃপক্ষ।
কিছু দোকানের শীতলীকরণ কক্ষের তাপমাত্রা ৫০ ডিগ্রি সেলসিয়াস ছাড়িয়ে যায়। কোথাও কোথাও অতিরিক্ত তাপের কারণে আগুন লাগার ঘটনাও ঘটে। ফ্রান্সের সংশ্লিষ্ট কর্তৃপক্ষ এ ঘটনায় তদন্ত শুরু করে।
বিশেষজ্ঞদের মতে, আধুনিক সুপারমার্কেটের ফ্রিজ, ফ্রিজার ও কোল্ড স্টোরেজ ব্যবস্থা অনেক ক্ষেত্রেই ইন্টারনেটের মাধ্যমে দূর থেকে নিয়ন্ত্রণ করা হয়। এর মাধ্যমে তাপমাত্রা পর্যবেক্ষণ, যন্ত্রের রক্ষণাবেক্ষণ এবং ত্রুটি শনাক্ত করা সম্ভব হয়।
কিন্তু পুরোনো সফটওয়্যার, নিরাপত্তা হালনাগাদের অভাব এবং দুর্বল নেটওয়ার্ক সুরক্ষার কারণে এসব ব্যবস্থায় সাইবার হামলার ঝুঁকি তৈরি হচ্ছে।
ফ্রান্সের আগের হামলায় ডেনমার্কের প্রযুক্তি প্রতিষ্ঠান Danfoss-এর তৈরি কিছু শীতলীকরণ নিয়ন্ত্রণব্যবস্থার দুর্বলতার বিষয়টি সামনে আসে। পাশাপাশি Dixell প্রযুক্তি ব্যবহারকারী কিছু যন্ত্রেও হামলার খবর পাওয়া যায়।
বিশেষজ্ঞরা পুরোনো যন্ত্রাংশ ও সফটওয়্যার হালনাগাদ করা এবং ইন্টারনেট-সংযুক্ত নিয়ন্ত্রণব্যবস্থার নিরাপত্তা জোরদারের ওপর গুরুত্ব দিয়েছেন।
এখন পর্যন্ত ইউরোপের বিভিন্ন সুপারমার্কেটে সংঘটিত হামলার পেছনে কারা রয়েছে, তা নিশ্চিত হওয়া যায়নি। কোনো হ্যাকার গোষ্ঠীও প্রকাশ্যে এসব হামলার দায় স্বীকার করেনি।
সাইবার নিরাপত্তা বিশেষজ্ঞদের মতে, হামলার উদ্দেশ্য অর্থ আদায়, নাশকতা কিংবা অন্য কোনো কারণে হতে পারে। তবে মুক্তিপণ দাবির স্পষ্ট তথ্য না থাকায় হামলার প্রকৃত উদ্দেশ্য নিয়ে তদন্তকারীদের মধ্যে প্রশ্ন রয়েছে।
সুইডেনের জাতীয় সাইবার নিরাপত্তা কেন্দ্রসহ সংশ্লিষ্ট সংস্থাগুলো ঘটনাগুলো তদন্ত করছে।


আরও পড়ুন: